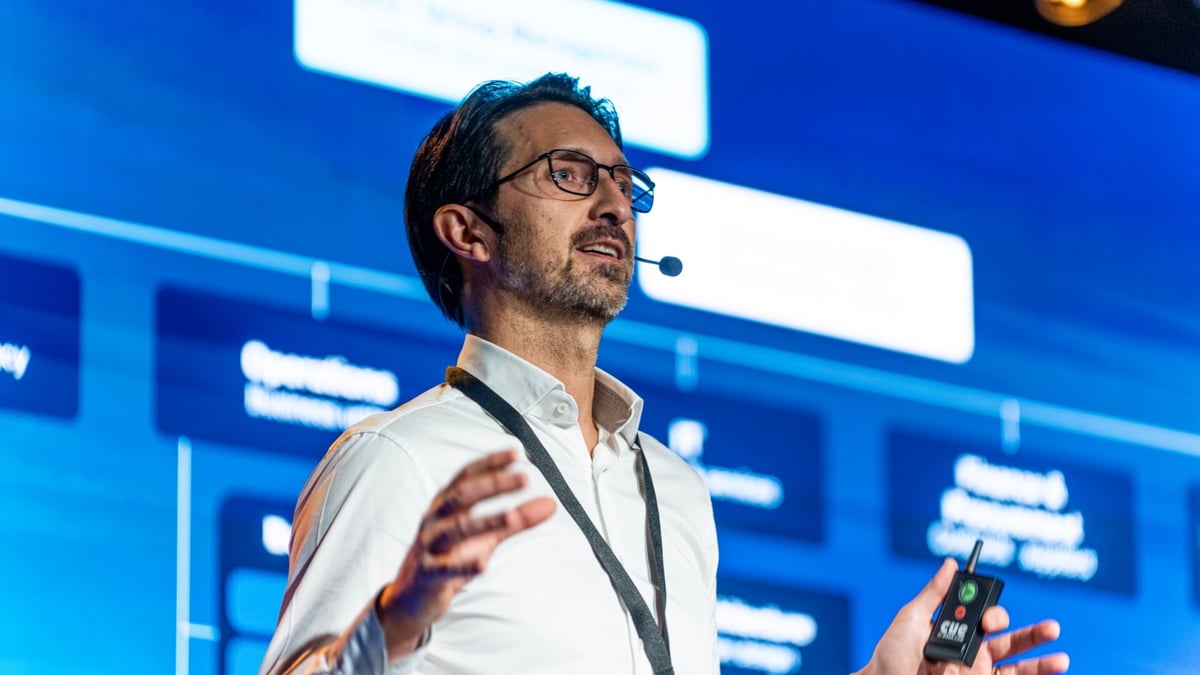
I denna video från CyberSec Nordic delar Christopher Läns, GRC Lead på Stratsys, med sig av sina insikter om vem som egentligen äger cyberrisken. Med djup expertis inom riskhantering, informationssäkerhet och regelefterlevnad går han igenom varför cyberrisker hamnar mellan IT, säkerhet, leverantörer och verksamheten, även när kraven på compliance är uppfyllda. När alla är ansvariga, vem fattar då besluten? Christopher visar var glappen uppstår i överlämningarna mellan funktioner och vad som krävs för att bygga tydligt ägarskap, ansvar och uppföljning i hela organisationen.
Mer om Christopher Läns:
Christopher Läns, GRC Lead, Stratsys
Christopher har djup kompetens inom riskhantering, informationssäkerhet och compliance. Han hjälper organisationer att skapa struktur i komplexa krav och få bättre överblick över sina risker. Målet är ett mer proaktivt arbetssätt där GRC blir ett naturligt stöd för verksamheten och för bättre beslut.
Vill du veta mer om hur Stratsys kan hjälpa er organisation med GRC-arbetet? Läs mer om våra produkter här eller Boka en demo.