Slipp hålla ihop allt själv
Samla tillgångar, personuppgifter, risker, krav och åtgärder i ett sammanhängande arbetssätt. Ansvaret blir tydligt och fördelat, och ingen behöver hålla ihop allt på egen hand.
Informationssäkerhet & Dataskydd
När arbetet med informationssäkerhet och dataskydd växer blir kalkylark och spridda system snabbt ohållbara. Med Stratsys samlar ni säkerhetsarbetet på ett ställe och bygger en motståndskraft ni kan visa upp.



Samla tillgångar, personuppgifter, risker, krav och åtgärder i ett sammanhängande arbetssätt. Ansvaret blir tydligt och fördelat, och ingen behöver hålla ihop allt på egen hand.

Koppla era krav, kontroller och åtgärder till riskerna de ska minska. Då får ni struktur på arbetet och kan med tiden prioritera efter exponering och konsekvens i stället för att släcka bränder.

Gör säkerhetsarbetet till något ni kan visa upp, inte bara dokumentera. Allt ni gör är spårbart, så att revisioner och certifieringar blir enklare och ledningen har något konkret att luta sig mot.

Utgå från era kravkällor och arbeta mot NIS2, DORA, ISO 27001 och de andra ramverk ni följer. Se var ni står och omvandla gapen till tydliga handlingsplaner.

Identifiera och hantera riskerna kopplade till varje krav, så att ni ser var osäkerheter, brister eller sårbarheter kan hindra er från att uppfylla dem.

Biblioteket ger er färdiga informationsmängder, krav och kontroller att utgå från och bygga vidare på i säkerhetsarbetet.

Kartlägg och klassa era system och er information på ett ställe. Det ger er grunden som resten av säkerhetsarbetet vilar på.

Gör en säkerhetsgenomlysning av era system utifrån deras klassning och skyddsnivå. Kontrollera klassningen, välj de kontrollpaket som passar och besvara frågorna för att se hur väl varje system uppfyller kraven.

Identifiera, bedöm och hantera risker kopplade till system och processer. Riskerna ligger till grund för prioritering, val av riskhanteringsstrategi och planering av säkerhetsåtgärder.

Följ arbetet löpande och ta fram aktuella rapporter direkt ur er egen data. Säkerhetsansvariga och ledning ser samma bild, och granskningar blir enklare med full spårbarhet.
Dataskydd
Att hantera personuppgifter är omfattande och svårt att överblicka. Samla arbetet på ett ställe och få dokumentation, risker och uppföljning under kontroll.


Genom att sammanföra era åtgärder inom informationssäkerhet och dataskydd kan ni skapa en mer holistisk och effektiv strategi för att skydda personuppgifter och efterleva lagar och regler.
Lägg till fler delar av säkerhetsarbetet när behovet finns, på samma plattform. Då växer arbetet med er, i stället för att hamna i nya separata verktyg.

Planera och samordna åtgärder för att hålla igång kritisk verksamhet vid störningar.
Rapportera, kategorisera och följ upp incidenter med tydligt ägarskap, åtgärder och rapportering.
Bedöm risker hos leverantörer och tredje part genom en mer strukturerad process för frågeformulär, bedömningar, risker och åtgärder.
Stratsys hjälper oss att samla viktiga områden som informationssäkerhet, dataskydd, kontinuitet och leverantörsstyrning på ett överskådligt och strukturerat sätt.

Vårt mål var att samla hela vårt GRC-arbete i en modern plattform, från Informationssäkerhet och GDPR till leverantörsbedömningar. Stratsys gav oss djupet vi behöver och en användarupplevelse som gör att arbetet faktiskt blir gjort.
Regelverk

Strukturera ansvar, riskbedömningar, åtgärder och uppföljning kopplat till NIS2 och krav på cybersäkerhet.
Stötta arbetet med digital operativ motståndskraft, IKT-risk, incidenthantering och tredjepartsrisk.
Skapa en tydligare struktur för dataskyddsarbetet, med dokumentation, riskbedömning och uppföljning av åtgärder.
Stötta ett systematiskt arbetssätt för informationssäkerhet, gapanalys, kontroller och ständiga förbättringar.
Stratsys AI stärker informationssäkerhetsarbetet genom att stötta uppföljning och analys och samtidigt minska det manuella arbetet.
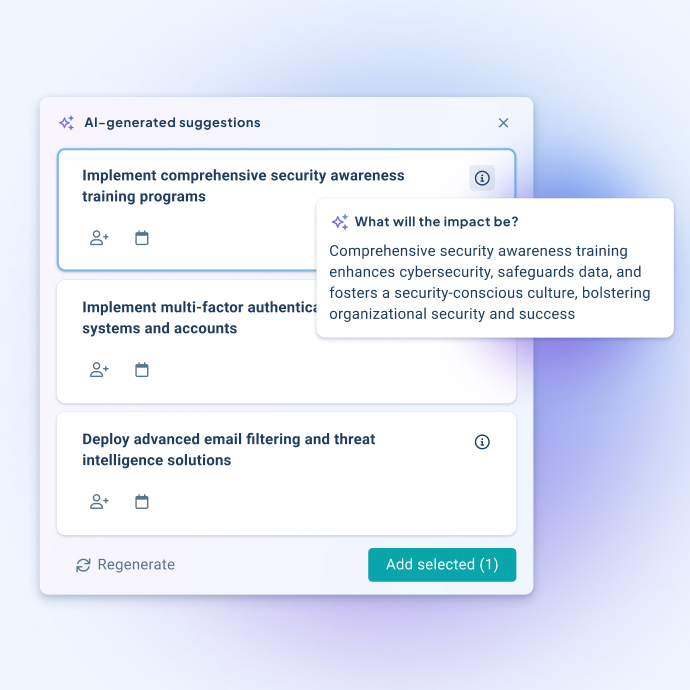
Minska manuellt arbete och stärk datakvaliteten genom att koppla era befintliga system till Stratsys. Med färdiga standardintegrationer och ett flexibelt API skapas en stabil grund för ett effektivare arbete med informationssäkerhet och dataskydd - från informationstillgångar och risker till uppföljning och rapportering.

Denna text är återgiven från Standard ISO 27002 med vederbörligt tillstånd till Stratsys från Svenska institutet för standarder som är ägare till och upphovrättsman till Standarden och säljer även den kompletta Standarden på www.sis.se

Redo att se mer?
Få en genomgång av verktyget, ställ frågor och utforska möjligheterna för er organisation.